
【開催にあたって】
昨今、多くの企業ではデータとデジタル技術を活用した経営変革の取組み「デジタルトランスフォーメーション(DX)」の推進により、生産性の向上や新たな事業創出を図りつつ、年々複雑化・深刻化するサイバー脅威にも対応することが求められています。 特に、ランサムウエア攻撃は、自社の事業停止にとどまらず、取引先やその先のお客様等、社会全体への影響を及ぼす脅威であり、サイバーセキュリティ強化、ITガバナンス・内部統制の見直しや再構築、内部監査の強化を急ぐ組織も増えています。一方で、経営資源が限られている中、これらの取組は戦略的・部門横断的・経済的視点で、可能な限りの最適解を目指す必要性を感じていらっしゃる実務家は多いのではないでしょうか。
このセミナーではサイバー脅威やAI利活用などの社内外の環境を踏まえ、「当社のITガバナンスは大丈夫?」という問いに対して、自己点検やテーマ監査に着手する、または、既に取り掛かってはいるものの、外部知見を補強したい実務担当者向けに、抑えるべきDX経営、ITガバナンスの原則のほか、フロンティアAIの動向や潮流を踏まえ、関連ガイドライン等の要点を掘り下げ、即実践投入できそうなノウハウや主要なステークホルダーに対するアカウンタビリティの実践に役立つ内容を目指します。
なお、本セミナーは2025年3月に開催したものと同じ内容・構成となります。ご参加者からのアンケート結果やフロンティアAIの脅威変化などの外部環境の潮流を反映し、内容をよりわかりやすくしました。
| 日時 | 2026年 9月 29日(火) 13:00~15:45 |
|---|---|
| 受講料 | 1名につき 会員 38,500円(本体 35,000円) 一般 41,800円(本体 38,000円) |
| 講演者 | Ridgelinez株式会社 マネージャー 中村玲子氏 |
| 対象 | ・事業会社のリスクマネジメント部門、情報システム部門においてITガバナンスの構築やモニタリングを担うチーム責任者、実務担当者/・内部監査部門の実務担当者(業務監査・情報システム監査チームの責任者、実務担当者) |
| 内容 | 1.内部統制目線から抑えるべき情報システムを取り巻く環境・トレンド ①企業価値創造とDX経営 ②サイバー攻撃、セキュリティインシデントの傾向 ③フロンティアAIによる脅威の変化 (サイバー対処能力の強化への期待(脆弱性の発見・修正等)、攻撃の高速化や大規模化、サイバーセキュリティ基本動作の再徹底、関連法規制の動向等) ④情報システム部門が抱える主要課題(ポジティブリスクとネガティブリスク) ⑤内部統制・内部監査活動において参照・利活用すべきフレームワーク・基準等(「サイバーリスクハンドブック」、「資本コストや株価を意識した経営の実現に向けた対応」、「デジタルガバナンス・コード」、「サイバーセキュリティ経営ガイドライン」、「NIST CSF2.0」、「システム管理基準」、「情報セキュリティ管理基準」、「事業継続ガイドライン」等) 2.自社のITガバナンスの状況把握 ①ITガバナンスの構成要素 ②ITガバナンスの自己点検 ③アシュアランスマップ・ロールの整理 ④グループ会社への展開ロードマップ・考え方 3.個別課題への対策、モニタリング、内部監査のポイント 以下の3つのテーマについて、自己点検・内部監査における「主要リスクと対応策」、「着眼点と主要な手続」について解説 ①サイバーセキュリティ(サードパーティリスクマネジメント、CISOの役割、SOCとCSIRT体制、サイバーセキュリティ関連技術への対応等) ②事業継続(BCP)(サイバーBCPの要諦、ERMとの関係性、リスクコミュニケーション) ③AIの利活用/AI倫理(AIガバナンス、AI利用・AI資産の見える化、継続的モニタリング) 4.持続可能な仕組み(自己点検と内部監査)の実践例 ①リスクベース思考 ②重複の見える化 ③GRCツールを基盤とした2線・3線の変革 5.本日のまとめ・質疑応答 ※申込状況により、開催中止となる場合がございます。 ※講師・主催者とご同業の方のご参加はお断りする場合がございます。 ※録音、録画・撮影はご遠慮ください。講義中のPCのご利用はお控えください。 |
| 261539 | |
|
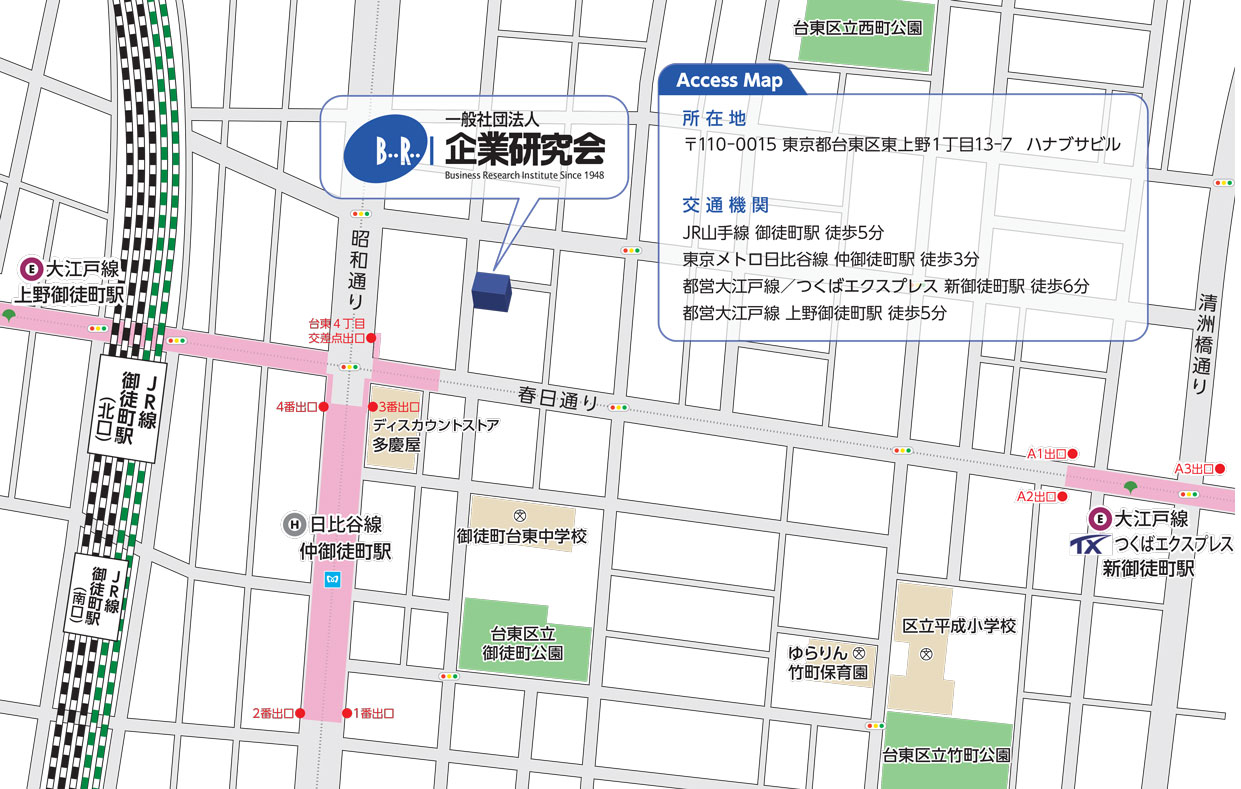
110-0015 東京都 台東区東上野1丁目13ー7 ハナブサビル
 |
|
| 参加費 | |
| 受付状況 | 申込受付中 |
| 主催 | |
| 共催 |
お問合わせ